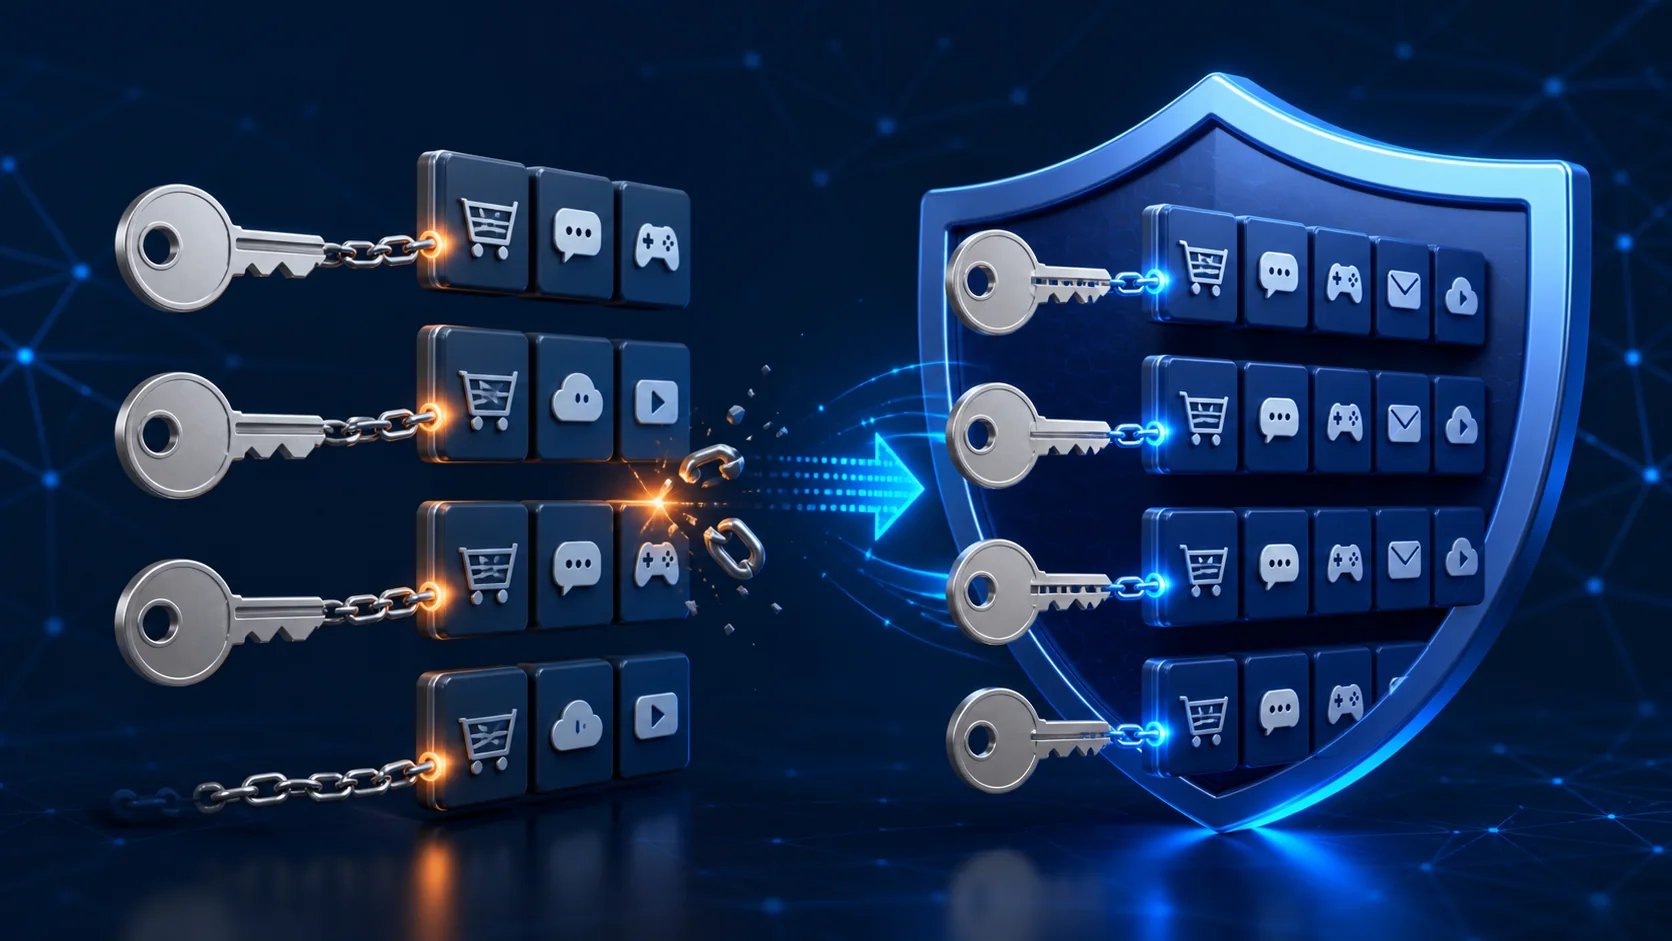
تبدأ مشكلات كلمات المرور غالبًا من البحث عن الراحة: كلمة قصيرة، أو اختيار مفضل يتكرر، أو مشاركة غير آمنة. تقلل هذه التصرفات الجهد الذي يحتاجه المهاجم، وقد تحول تسرب حساب واحد إلى اختراق عدة حسابات.
تكرار كلمة المرور نفسها
يمثل تكرار الكلمة أحد أخطر الأخطاء. عندما تتعرض خدمة لاختراق، قد يجرب المهاجم البريد والكلمة المسربين في مواقع أخرى. استخدم كلمة مختلفة لكل حساب، خصوصًا البريد والبنك والتخزين السحابي والعمل.
اختيار معلومات شخصية أو أنماط متوقعة
يسهل تذكر الأسماء وأيام الميلاد وأرقام الهاتف وأسماء الفرق والحيوانات الأليفة، لكن يسهل العثور عليها أيضًا. تختبر أدوات الهجوم تسلسل لوحة المفاتيح والكلمات الشائعة مع رقم أخير. ولا يحول استبدال حرف برمز مشابه كلمة معروفة إلى اختيار عشوائي.
أنشئ قيمة طويلة عبر مولد كلمات المرور، أو ابنِ عبارة خاصة من كلمات غير مترابطة. لا تنسخ مثالًا منشورًا في مقال عام.
مشاركة الكلمات وحفظها بإهمال
تجنب إرسال كلمة المرور في دردشة عادية أو بريد إلكتروني. لا تتركها في جدول بيانات غير محمي أو ملاحظة مفتوحة أو ورقة ظاهرة قرب الجهاز. استخدم مديرًا موثوقًا، واقفل أجهزتك، وحدّث وسائل الاسترداد.
ومن الأخطاء الموافقة على إشعار دخول لم تطلبه. تفيد المصادقة متعددة العوامل فقط عندما ترفض المحاولات غير المعروفة.
الثقة بالمظهر من دون فحص
قد تبدو الكلمة معقدة وهي تتبع نمطًا معروفًا. نفّذ مراجعة محلية سريعة عبر فاحص قوة كلمة المرور، ثم اسأل: هل الكلمة فريدة؟ وهل أحفظها بأمان؟
ما الحساب الذي أبدأ بتحديثه؟
ابدأ ببريدك الأساسي لأنه يعيد تعيين حسابات أخرى. حدّث بعده الحسابات المالية وحسابات العمل والتسوق والتواصل التي تكرر الكلمة نفسها.
ماذا أفعل إذا ظهرت كلمتي في تسرب؟
غيّرها فورًا في كل مكان استخدمتها فيه، وراجع النشاط الحديث، وسجل خروج الجلسات الغريبة، وفعّل المصادقة متعددة العوامل.